Absichtsgesteuerter Netzwerkzugriff & Konnektivität · v1.0.0 GA
Definieren Sie das Netz, das Sie meinen.
JANUS ist eine absichtsgesteuerte Plattform für Netzwerkzugriff und Konnektivität. Definieren Sie, wer oder was welche Ressourcen erreichen soll — JANUS löst diese Absicht in Netzwerkzustand auf und verfolgt, ob der beabsichtigte Zustand tatsächlich angewendet wurde.
Ein Tunnel ist noch kein Zugriff.
VPNs und Netzwerkverbindungen machen Ressourcen erreichbar — doch Erreichbarkeit ist keine Berechtigung.
Klassische Konnektivität beginnt mit einem Tunnel und sammelt danach Routen, Firewall-Regeln, NAT, Benutzer- und Gruppenkonfiguration, standortspezifische Ausnahmen und betriebliche Abhängigkeiten an. Der Tunnel selbst beantwortet nie die entscheidende Frage: darf diese Identität diese Ressource überhaupt nutzen?
JANUS beginnt mit genau dieser Frage. Erst die Entscheidung, dann der Pfad — und dessen Durchsetzung.
Identität. Richtlinie. Pfad. Durchsetzung.
JANUS schafft eine zentrale Steuerungsebene für sicheren, identitätsbewussten Zugriff und setzt Richtlinien über verteilte Gateways durch.
- Eine Steuerungsebene für Identität, Zugriffsregeln, Routing und Durchsetzung.
- Die Richtlinie entscheidet zuerst — der Netzwerkpfad ist niemals die Berechtigung.
- Gateways bleiben verteilt: in Ihren Standorten, Rechenzentren, Clouds und Netzen.
- Router, Firewalls und Adressierung bleiben, wo sie sind. JANUS ergänzt die Steuerungsebene.
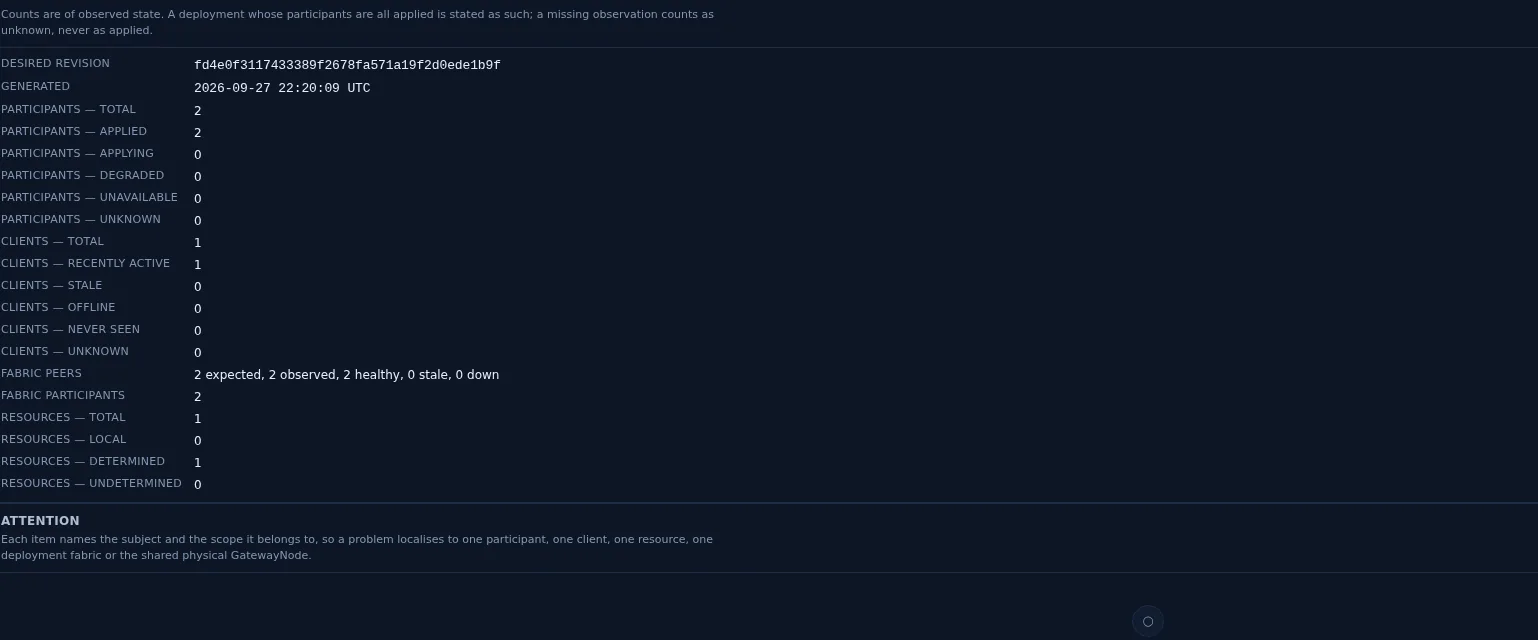
- Jede Entscheidung ist erklärbar; Sollzustand und tatsächlicher Laufzeitzustand bleiben getrennt.
RICHTLINIE ZUERSTPFAD DANACHDENY BY DEFAULTLEAST PRIVILEGE
Gebaut für echte Infrastruktur
- Intents & Services
- Sites, Ressourcen & Gruppen
- Roadwarrior-Enrollment
- Site-Verbindungen & Site Edges
- Aktivität · Abgleich · Audit
- Multi-Gateway & Multi-Ingress
- Multi-Tenant-Isolation
- Überlappende Netze
- MFA & Passkeys
- LDAP & Active Directory
- Laufzeit-Transparenz
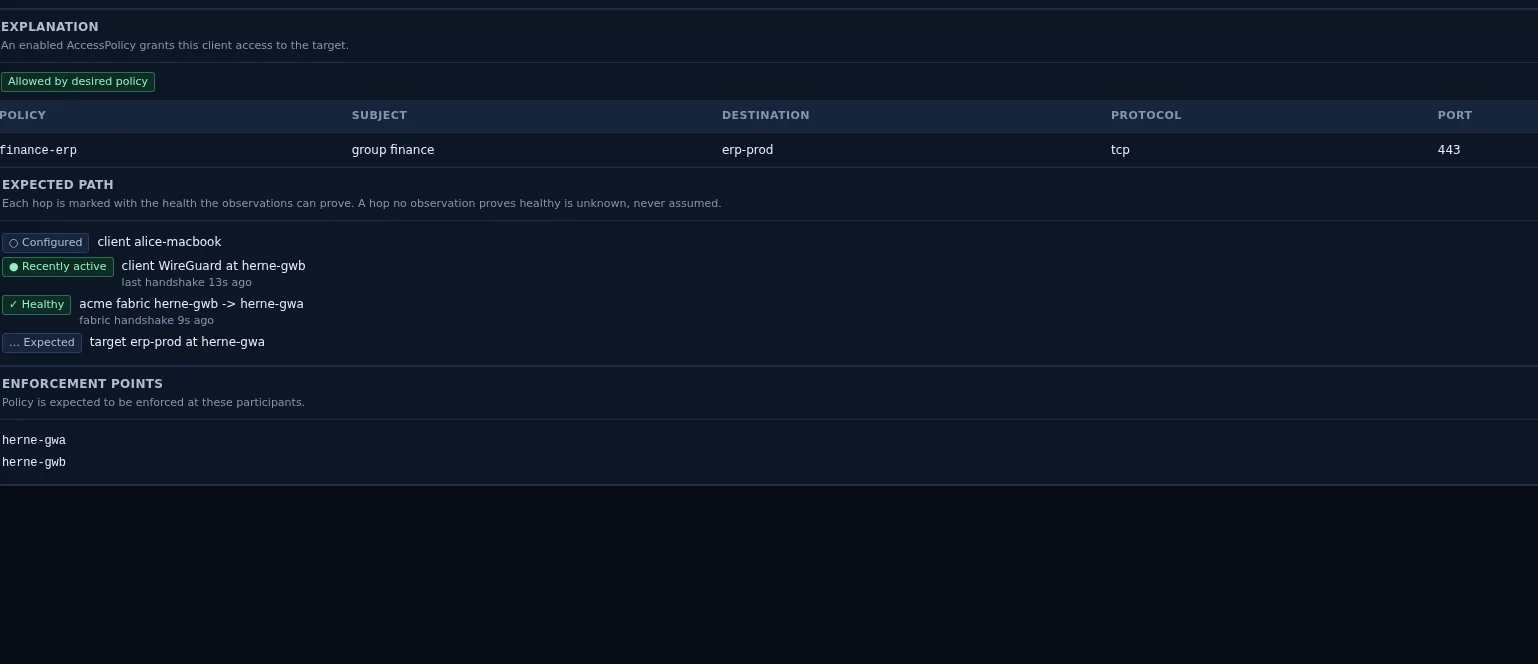
- Explain Access
- IPv4 & IPv6
Eine absichtsgesteuerte Plattform für Netzwerkzugriff und Konnektivität.
Menschen beschreiben die Absicht. JANUS übernimmt die Repräsentation — ein logischer Intent bleibt ein logisches Objekt, auch wenn JANUS mehrere Laufzeit-Artefakte benötigt.
JANUS gibt Betreibern ein Modell, um Zugriff, Netzwerkressourcen, Standorte, entfernte Geräte und Konnektivität zu definieren, und löst diese Absichten in Laufzeitkonfiguration auf — mit fortlaufendem Abgleich von Soll- und Ist-Zustand.
WireGuard ist eine Transporttechnologie in der Datenebene. Das eigentliche Produkt liegt darüber: JANUS bestimmt und erzwingt technisch, wer oder was auf welche Ressource zugreifen darf — über welchen Pfad und unter welchen Bedingungen.
Wissen, wann aus Absicht Realität wird. Angewendet heißt vollständig angewendet — das Speichern einer Konfiguration ist kein Beleg, dass sich das Netz geändert hat.
Absicht statt Tunnelbau
Beschreiben Sie, wer was erreichen darf. JANUS leitet Pfad und Durchsetzung ab.
Git ist die Source of Truth
Administration erzeugt deklarativen Sollzustand — versioniert, prüfbar, reproduzierbar.
Verteilte Gateways
Gateways laufen dort, wo die Netze sind — koordiniert aus einer Steuerungsebene.
Bestehende Infrastruktur bleibt
Router, Firewalls und Adressierung bleiben erhalten.
Richtlinie zuerst. Netzwerkpfad danach.
Erreichbarkeit ≠ Berechtigung
Eine erreichbare Ressource ist keine erlaubte Ressource.
NAT ≠ Berechtigung
Übersetzung ermöglicht Konnektivität. Sie erteilt keine Rechte.
Gespeichert ≠ Angewendet
Das Speichern einer Konfiguration ist kein Beleg, dass sich das Netz geändert hat. JANUS wertet fehlenden Nachweis nicht als Erfolg.
Netzwerkpfad ≠ Sicherheitsidentität
Auf der richtigen Leitung anzukommen ist nicht dasselbe wie der richtige Principal zu sein.
Deny by Default
Nichts ist erlaubt, nur weil es vorhanden ist.
Least Privilege
Zugriff ist so eng wie nötig — und immer explizit.
Vertrauen leiten wir nicht aus Annahmen ab.
Verteilte Konnektivität — isoliert pro Deployment.
Inter-Gateway-Fabric
Gateways erreichen sich richtlinienkonform — das Fabric wird nicht implizit vertraut.
Multi-Ingress
Ein Benutzer kommt über ein Gateway herein und erreicht eine Ressource hinter einem anderen.
Shared & Dedicated
Dedizierte oder geteilte Infrastruktur — mit isolierter Laufzeit pro Deployment.
Überlappende Netze
Adressräume dürfen sich zwischen Deployments überschneiden, ohne zu kollidieren.
Identität gehört in die Zugriffsentscheidung.
JANUS trennt Identität, Authentifizierung, administrative Autorität und Ressourcen-Autorisierung.
LDAP / Active Directory
Authentifizierung von Administratoren und Anwendern gegen ein bestehendes LDAP-Verzeichnis oder eine Microsoft-Active-Directory-Gesamtstruktur — inklusive Zuordnung von Verzeichnisgruppen auf JANUS-Rollen.
Identitäts-Föderation (OIDC)
Anbindung von Microsoft Entra ID, Keycloak, Okta oder jedem standardkonformen OpenID-Connect-Provider.
MFA
Mehrfaktor-Authentifizierung für administrative und Benutzerzugriffe.
Passkeys / WebAuthn
Hardwaregestützte Anmeldedaten, wo Browser und Plattform dies unterstützen.
Service- / API-Identitäten
Workloads authentifizieren sich als eigenständige Principals, nicht über geteilte Geheimnisse.
Begrenztes RBAC
Administrative Autorität ist begrenzt — nicht standardmäßig global.
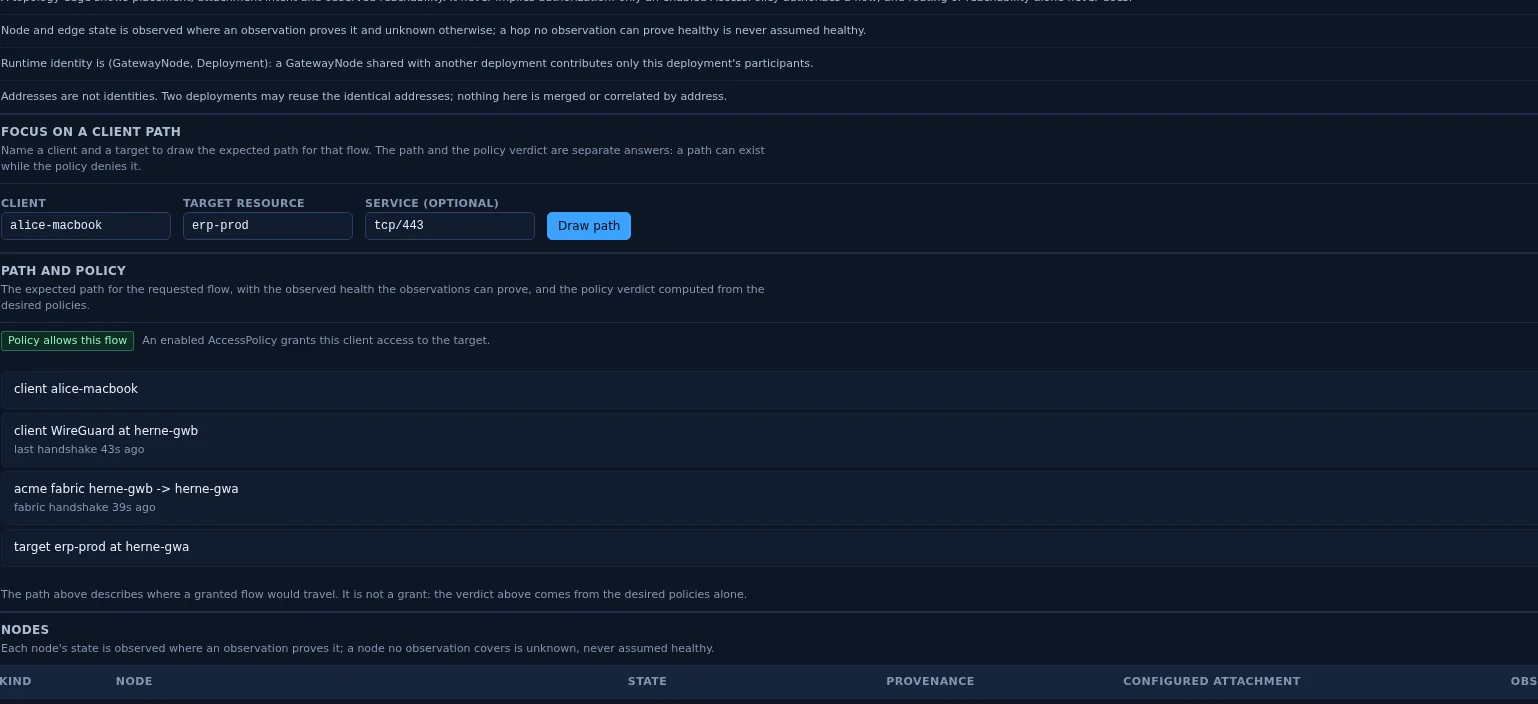
Nicht nur „es funktioniert“. JANUS kann begründen, warum — oder warum nicht.
JANUS macht den verteilten Laufzeitzustand sichtbar und nachvollziehbar: Gateway-Zustand, Client-Aktivität, Fabric-Zustand, Erreichbarkeit von Ressourcen, Soll- versus Ist-Zustand und die Begründung von Zugriffsentscheidungen.
Ihre Infrastruktur. Ihre Wahl.
JANUS ist kein reiner Cloud-Dienst.
Für Sie betrieben
Korves.Net USA LLC betreibt dedizierte JANUS-Infrastruktur für den Kunden. Gateways können in Kundennetzen, Rechenzentren, Filialen und Clouds platziert werden.
In Ihrer eigenen Infrastruktur
JANUS kann vollständig in der Infrastruktur des Kunden betrieben werden — dasselbe Produkt, dieselben Fähigkeiten, keine beschnittene Edition.
Geteilte Infrastruktur, isolierte Laufzeiten
Geteilte physische Infrastruktur kann mehrere Kunden-Deployments beherbergen, während jedes Deployment in isolierten Netzwerklaufzeiten arbeitet.
Eine Produktbasis. Keine technisch beschnittene On-Prem-Edition.
Keine künstlichen Bandbreiten-Stufen.
JANUS soll nutzen, was die zugrunde liegende Infrastruktur technisch leisten kann. Kommerzielle Differenzierung sollte den Paketpfad nicht künstlich drosseln.
Aktueller Status
JANUS v1.0.0 ist veröffentlicht und produktiv im Einsatz — General Availability.
Die Plattform umfasst verteilte Gateways und Multi-Ingress, richtlinienbasierten Zugriff, Laufzeit-Isolation pro Deployment, Transparenz und Abgleich, MFA und Passkeys, LDAP- und Active-Directory-Authentifizierung, externe Identity-Provider, Service-Identitäten und begrenzte administrative Rollen, neben weiteren Fähigkeiten.
Wir vermeiden bewusst unbelegte Aussagen zu SLAs, Skalengrenzen oder Leistungszahlen.
JANUS v1.0.0 — veröffentlicht, produktiv im Einsatz, technisch validiert und dokumentiert.
Behalten Sie Ihre Router. Behalten Sie Ihre Firewalls. Behalten Sie Ihre Infrastruktur. JANUS ergänzt bestehende Infrastruktur, statt sie zu ersetzen.
JANUS in Bewegung
Sprechen wir über JANUS.
Gerne zeigen wir JANUS in einer technischen Demonstration und besprechen, wie es in Ihre Umgebung passt.
- Korves.Net USA LLC
- 8 The Green, Dover, DE 19901, USA
- E-Mail: service@korves.net
- Telefon: +1 (201) 605-9444